Heb je op maandag 16 november iets besteld via sites zoals die van KLM of IKEA? Check dan voor de zekerheid je bank- en creditcardoverzichten. Door een lek bij een softwarepartner konden aanvallers kwaadaardige code plaatsen die creditcardgegevens onderschepte. Hoeveel mensen precies zijn geraakt, is nog onbekend.
Kwetsbaarheid bij softwarepartner
De hack liep niet direct via de bedrijven, maar via Optimizely, een softwarepartij die door veel grote organisaties op hun websites wordt gebruikt. Door een beveiligingsgat bij Optimizely konden indringers malafide code toevoegen aan projecten van klanten.
Optimizely bevestigt dat een onbevoegde het lek heeft uitgebuit. In de nacht van maandag op dinsdag meldde het bedrijf dat het gat is gedicht en de code is verwijderd. Betrokken accounts zijn extra beveiligd en er zijn aanvullende maatregelen genomen. Hoeveel klanten precies zijn getroffen, zegt Optimizely niet.
178 organisaties geraakt
Security-onderzoeker Scott Helme van Report URI vond de geïnjecteerde code in bestanden van maar liefst 178 organisaties. Hij noemt concrete webadressen, waaronder deal.klm.nl van KLM en een domein van de online ontwerptool van IKEA. In berichtgeving valt ook de naam ABN AMRO, maar dat is niet met een specifiek adres bevestigd.
Belangrijk om te weten: dat de code ergens is aangetroffen, betekent niet automatisch dat de hele website van zo’n bedrijf was gecompromitteerd. Persbureau Reuters kon ook niet vaststellen bij welke organisaties de aanval daadwerkelijk tot diefstal heeft geleid. IKEA laat weten het incident te onderzoeken.
Wat deed de code precies?
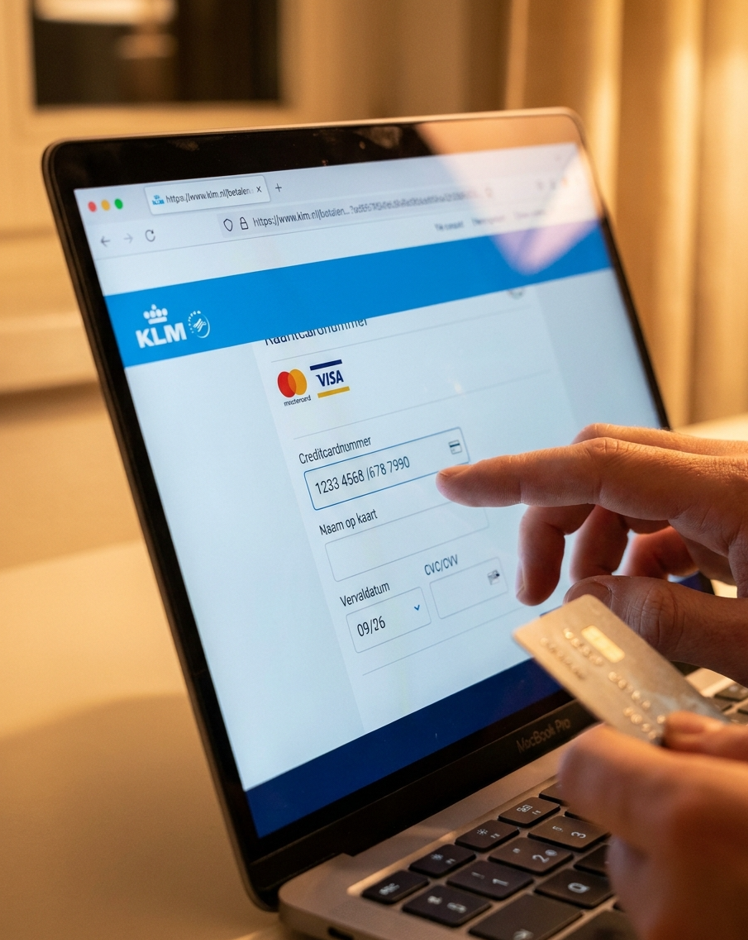
Volgens Report URI kon de code kaartnummers, vervaldata en beveiligingscodes (CVC) meelezen als bezoekers die gegevens invulden in de eigen betaalvelden van een getroffen site. Betaalvelden die extern worden ingeladen via aanbieders als Adyen en Stripe waren niet bereikbaar voor de code.
Daarnaast kon de software cryptobetaaladressen vervangen door adressen van de aanvallers. Wie dacht geld naar een winkel over te maken, stuurde het dan in werkelijkheid naar de criminelen. Ook iPhones en iPads met verouderde software waren een doelwit.
Dit kun je nu doen
Heb je maandag 16 november op een van de betrokken websites je creditcardgegevens ingevuld? Volg dan dit advies:
- Check je creditcardoverzicht zorgvuldig op onbekende transacties.
- Zie je iets verdachts? Bel meteen je creditcarduitgever om je kaart te laten blokkeren.
- Crypto overgemaakt? Controleer of het ontvangstadres klopt.
- Gebruik je een iPhone of iPad? Update je software naar de nieuwste versie.
Deze aanval laat zien hoe kwetsbaar we zijn: je kunt een betrouwbare site bezoeken en toch slachtoffer worden van een lek bij een toeleverancier waar je nog nooit van hebt gehoord.
Bronnen: Report URI, Optimizely en Reuters, via 112Vandaag.